هکرها در حال سوءاستفاده از نقص بحرانی در نرم افزار انجمن Vbulletin هستند
دو آسیب پذیری بحرانی مؤثر بر نرم افزار انجمن منبع باز Vbulletin کشف شده است که یکی از آنها تأیید شده است که به طور فعال در طبیعت مورد سوء استفاده قرار می گیرد.
این نقص ها ، که تحت CVE-2025-48827 و CVE-2025-48828 ردیابی شده اند ، و دارای امتیاز بحرانی هستند (CVSS V3 نمره: 10.0 و 9.0) ، یک استفاده از روش API و اجرای کد از راه دور (RCE) از طریق نقص های سوء استفاده از موتور هستند.
آنها بر روی نسخه های Vbulletin 5.0.0 تا 5.7.5 و 6.0.0 تا 6.0.3 تأثیر می گذارند.
آسیب پذیری ها به احتمال زیاد سال گذشته با انتشار سطح پچ 1 برای همه نسخه های 6.* شعبه انتشار و نسخه 5.7.5 سطح پچ 3 ، به احتمال زیاد بی سر و صدا قرار گرفتند ، اما بسیاری از سایت ها به دلیل عدم به روزرسانی در معرض دید قرار گرفتند.
POC عمومی و استثمار فعال
این دو موضوع در 23 مه 2025 توسط محقق امنیتی Egidio Romano (EGIX) کشف شد ، که توضیح داد که چگونه می توان از طریق یک پست فنی دقیق در وبلاگ خود از آن بهره برداری کرد.
محقق نشان داد كه این نقص در سوء استفاده Vbulletin از API بازتاب PHP نهفته است ، كه به دلیل تغییرات رفتاری كه در PHP 8.1 معرفی شده است ، اجازه می دهد تا روشهای محافظت شده بدون تنظیمات دسترسی صریح فراخوانی شود.
زنجیره آسیب پذیری در توانایی استناد به روشهای محافظت شده از طریق URL های ساخته شده و سوء استفاده از الگوهای موجود در موتور الگوی Vbulletin قرار دارد.
با تزریق کد الگوی ساخته شده با استفاده از روش آسیب پذیر “جایگزین” ، مهاجمان با استفاده از ترفندهایی مانند تماس با عملکرد متغیر PHP ، فیلترهای “عملکرد ناامن” را دور می زنند.
این منجر به اجرای کد کاملاً از راه دور و غیرمجاز در سرور زیرین می شود-به طور موثری دسترسی به Shell Attackers را به عنوان کاربر سرور وب (به عنوان مثال WWW-Data در لینوکس) اعطا می کند.
در تاریخ 26 ماه مه ، محقق امنیتی رایان دی وورست گزارش داد که شاهد تلاش های بهره برداری در سیاهههای مربوط به Honeyypot است که درخواستهای آسیب پذیر “AJAX/API/AD/AD/replaceadTemplate” را نشان می دهد.
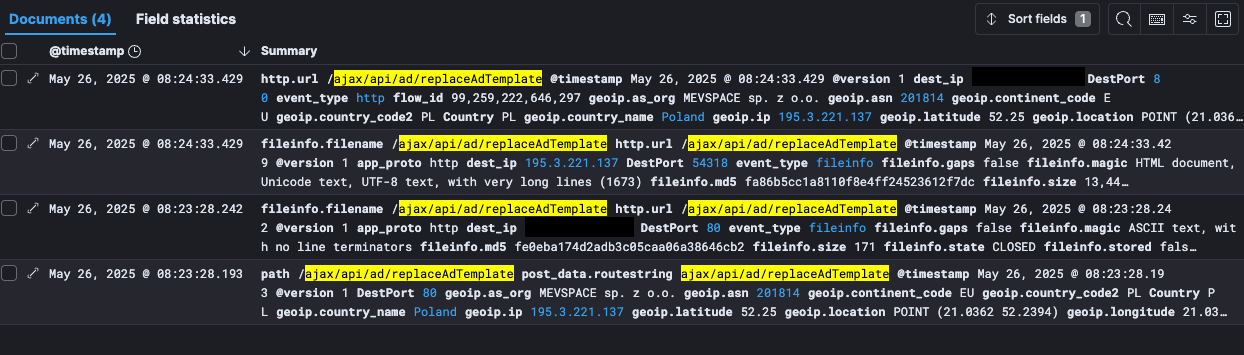
منبع: blog.kevintel.com
Dewhurst یکی از مهاجمان را به لهستان ردیابی کرد و با دیدن تلاش برای استقرار پشتی های PHP برای اجرای دستورات سیستم.
این محقق خاطرنشان کرد: به نظر می رسد که این حملات در حال بهره برداری از بهره برداری که قبلاً توسط رومانو منتشر شده است ، اگرچه الگوهای هسته ای از 24 مه 2025 برای این نقص در دسترس بوده است.
این مهم است که توضیح دهیم که Dewhurst فقط تلاش های بهره برداری را برای CVE-2025-48827 مشاهده کرده است ، اما هنوز هیچ مدرکی وجود ندارد که مهاجمان با موفقیت آن را به RCE کامل زنجیر کرده اند ، اگرچه این بسیار محتمل است.
مشکلات vbulletin
Vbulletin یکی از پرکاربردترین سیستم عامل های انجمن مبتنی بر PHP/MySQL است که هزاران جامعه آنلاین را در سطح جهان تأمین می کند.
طراحی مدولار آن ، از جمله رابط های API های موبایل و آژاکس ، آن را به یک سکوی پیچیده و انعطاف پذیر تبدیل می کند. با این حال ، همچنین یک سطح حمله گسترده را در معرض دید قرار می دهد.
در گذشته ، هکرها برای نقض انجمن های محبوب و سرقت داده های حساس تعداد زیادی از کاربران ، از نقص های شدید در این سکو استفاده کرده اند.
به مدیران انجمن توصیه می شود که به روزرسانی های امنیتی را برای نصب vbulletin خود اعمال کنند یا به آخرین نسخه ، نسخه 6.1.1 ، که تحت تأثیر نقص های مذکور قرار نمی گیرد ، استفاده کنند.
براساس تجزیه و تحلیل اقدامات مخرب 14 میلیون ، 10 تکنیک برتر ATT & CK را در پشت 93 ٪ حملات و نحوه دفاع در برابر آنها کشف کنید.