CTM360 ردیابی جهانی در پیام کوتاه مبتنی بر پیام کوتاه و کلاهبرداری عوارض
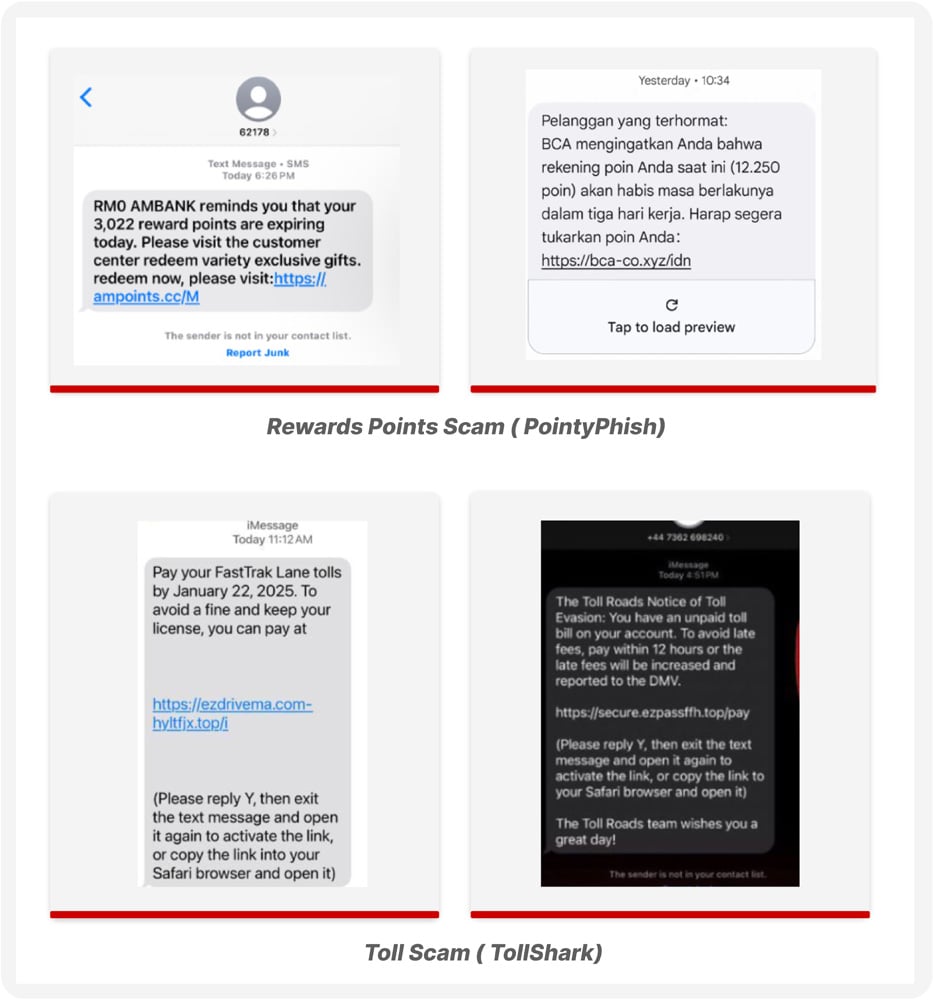
CTM360 شاهد افزایش قابل توجه در دو کمپین فیشینگ مبتنی بر پیام کوتاه است: Pointyphish (کلاهبرداری پاداش) و Tollshark (کلاهبرداری پرداخت عوارض).
Pointyphish با بیش از 3000 دامنه و سایت فیشینگ مرتبط است ، و با ادعای نقاط پاداش منقضی شده برای فریب دادن مشتریان به سایت های کلاهبرداری که جزئیات پرداخت را سرقت می کنند ، فوریت می کنند
به همین ترتیب ، Tollshark شامل بیش از 2،000 حوزه و سایت فیشینگ است و از ترس از عوارض بدون حقوق برای گرفتن اطلاعات حساس از افراد مظنون سوءاستفاده می کند.
CTM360 هزاران نفر از این سایت های فیشینگ را در چندین کشور تشخیص داد ، نشان می دهد که این فقط یک مسئله محلی نیست – این یک تلاش هماهنگ و جهانی است. ماهیت گسترده این حملات با هدف سرقت داده های مالی حساس ، هدف روشنی را برای هدف قرار دادن افراد در مقیاس نشان می دهد.
این تأثیر بسیار گسترده است و نه تنها یک منطقه بلکه هزاران مشتری از مارک های مختلف در سراسر جهان را تحت تأثیر قرار می دهد.
در هسته این کمپین ها Darcula Suite ، یک سکوی قدرتمند فیشینگ به عنوان یک سرویس (PHAAS) قرار دارد. Darcula که بر روی React و Docker ساخته شده است ، مجرمان سایبری را قادر می سازد تا مکان های فیشینگ را در کمتر از 10 دقیقه راه اندازی کنند.
این پشتیبانی از تحویل پیام کوتاه چند کانال (از جمله IMESSAGE و RCS) پشتیبانی می کند ، و باعث می شود وب سایت ها برای تشخیص و مقیاس جهانی آسان تر شوند.
دو کمپین مختلف ، یک تاکتیک مشترک
- pointyphish – هشدارهای پیام کوتاه جعلی را در مورد انقضا امتیاز پاداش به مشتریان بانکداری ، شرکت هواپیمایی و فروشگاه های خرده فروشی ارسال می کند و منجر به صفحات فیشینگ می شود که جزئیات کارت اعتباری/بدهی کامل را دزدی می کند.
- Tollshark – به عنوان مقامات عوارض جاده ای ، هشدار به صورتحساب و جریمه های پرداخت نشده. قربانیان به صفحات پرداخت جعلی که داده های شخصی و مالی را جمع آوری می کنند ، هدایت می شوند.
هر دو حمله از نظر ساختار ساده هستند: آنها با توزیع پیام کوتاه ، ایجاد فوریت ، جعل یک برند معتبر و مشتریان را به سمت ارائه جزئیات پرداخت شروع می کنند.
CTM360 اکنون میزان بسیار بیشتری از کمپین PlayPraetor در حال انجام را مشخص کرده است.
آنچه با 6000+ URL مرتبط با یک حمله بانکی خاص آغاز شده است ، اکنون به 16،000 سایت جعل هویت در چندین نوع بدافزار افزایش یافته است. این تحقیق در حال انجام است و اکتشافات بیشتر در روزهای آینده پیش بینی می شود.
گزارش را بخوانید
چگونه کار می کند – قدم به قدم
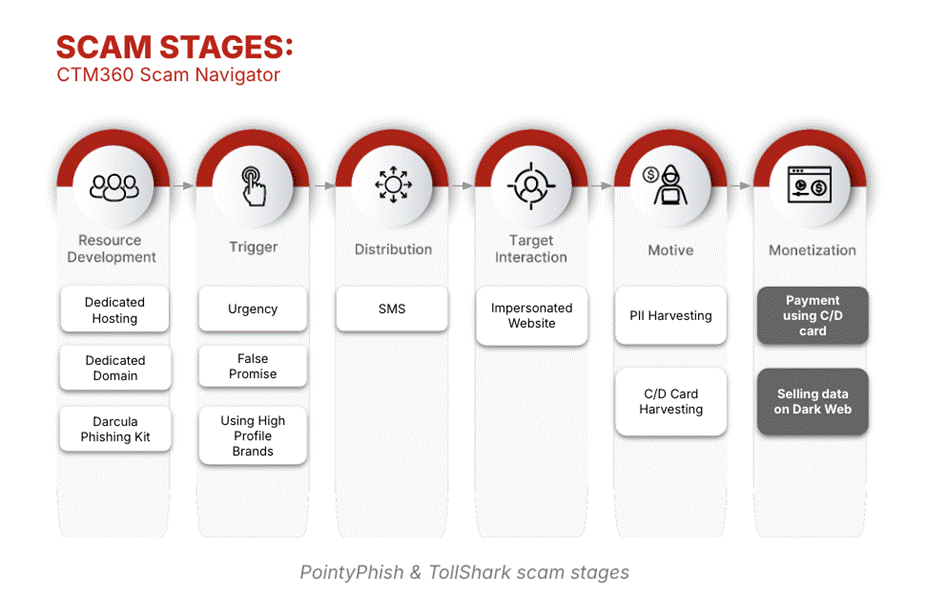
تحلیلگران تهدید CTM360 با استفاده از ناوبر کلاهبرداری CTM360 ، کل چرخه عمر حمله را ترسیم کردند و هر مرحله را با جزئیات تجزیه و تحلیل کردند.
- توزیع پیام کوتاه:
پیام ها باعث ایجاد فوریت می شوند ، یا عوارض پرداخت نشده است ، یا امتیاز در حال انقضا است. - صفحات فرود جعلی:
قربانیان به سایت های فیشینگ هدایت می شوند که از مارک های واقعی تقلید می کنند. - نامزدی و طعمه:
از قربانیان خواسته می شود تا برای جلوگیری از مجازات ، امتیاز را بازخرید یا عوارض خود را پرداخت کنند. - جمع آوری داده ها:
داده های شخصی تحت پوشش تأیید جمع آوری می شود. - سرقت داده های پرداخت:
قربانیان در وارد کردن اطلاعات کارت ، که فوراً وارد سیستم می شوند ، فریب می خورند.
داخل دارکولا: نگاهی اجمالی به Phaas
Darcula فقط یک کیت فیشینگ نیست – این یک سکوی کامل PHAAS برای کلاهبرداری است. CTM360 هنگام پیگیری این کمپین ها ، یک هیئت مدیره در معرض استفاده را که توسط مهاجمان مدیریت Darcula Suite استفاده می شود ، کشف کرد.
این یک پنجره نادر در نحوه اجرای این عملیات فیشینگ ارائه می دهد:
- مدیریت متمرکز کمپین: حساب های چند مهاجم که کمپین های موازی را اجرا می کنند.
- ورود به سیستم قربانی زنده: آدرس های IP ، اطلاعات دستگاه ، نمایندگان کاربر و داده های فرم در زمان واقعی ضبط می شوند.
- دسترسی مبتنی بر اشتراک: مهاجمان بر روی یک مدل مرتب و با کنترل های مبتنی بر حساب کار می کنند.
- ابزارهای پیکربندی پیام کوتاه: ابزارهای داخلی برای مدیریت مناطق هدف و الگوهای پیام.
گزارش کامل Pointyphish & Tollshark را بخوانید
برای نگاهی عمیق تر به کمپین ها. از جمله تصاویر ، نمونه های دامنه و بینش در مورد نحوه ساخت و عملکرد کلاهبرداری ها و عملکرد در مقیاس جهانی ، گزارش کامل را در آن بخوانید https://www.ctm360.com/reports/pointyphish-tollsharkبشر
حمایت مالی و نوشته شده توسط CTM360.