Darcula Phaas 884،000 کارت اعتباری را از طریق متن پیام های فیشینگ سرقت می کند
پلت فرم Darcula Phishing-as-A-Service (PHAAS) 884،000 کارت اعتباری را از 13 میلیون کلیک بر روی پیوندهای مخرب ارسال شده از طریق پیام های متنی به اهداف در سراسر جهان به سرقت برد.
مجسمه سایبری بیش از هفت ماه بین سالهای 2023 و 2024 انجام شد ، بنابراین نشان دهنده کل مبلغی که پلت فرم جرایم سایبری به سرقت کمک کرده است ، نشان نمی دهد.
این تعداد از تحقیقات هماهنگ محققان NRK ، Bayerischer Rundfunk ، Le Monde و شرکت امنیتی نروژ Mnemonic ، که 600 اپراتور (مشتری های جرایم سایبری) و خالق اصلی و فروشنده این پلتفرم را شناسایی کردند ، حاصل می شود.
ظهور سریع دارکولا
Darcula یک پلتفرم PHAAS است که کاربران اندروید و آیفون را در بیش از 100 کشور با استفاده از 20،000 دامنه که مارک های شناخته شده را فریب می دهند ، هدف قرار می دهد و هدف آن سرقت اعتبار حساب افراد است.
این متن های فیشینگ پیام کوتاه معمولاً وانمود می کنند که جریمه های عوارض جاده ای یا اعلان های حمل و نقل بسته بندی شده است که شامل پیوندهایی به سایت های فیشینگ است.
محققان Netcraft ، که اولین کسی بودند که تهدید در حال افزایش در مارس 2024 را برجسته کردند ، خاطرنشان کردند که دارکولا از طریق توانایی خود در استفاده از RCS و iMessage به جای پیام کوتاه ، از خدمات جرایم سایبری مشابه جدا شده است ، که این حملات آن را مؤثرتر می کند.
در فوریه 2025 ، همان محققان گزارش دادند كه Darcula تحت تحولات قابل توجهی قرار گرفته است ، هم اكنون به اپراتورها اجازه می دهد كه كیت های فیشینگ را برای هر برند تولید كنند ، ضمن اجرای ویژگی های جدید مخفیانه ، کارت اعتباری به مبدل کارت مجازی و پانل سرپرست ساده.
در آوریل 2025 ، Netcraft شاهد معرفی هوش مصنوعی تولیدی در Darcula بود و به مجرمان سایبری اجازه می دهد تا کلاهبرداری های سفارشی را با کمک ابزارهای LLM به هر زبانی و برای هر موضوع انجام دهند.
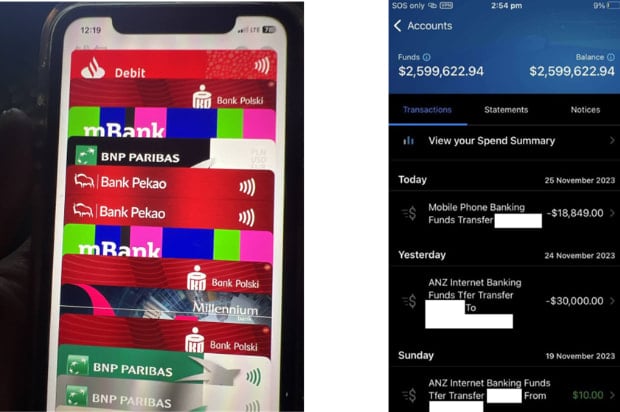
منبع: Mnemonic
بلند کردن درب
تحقیقات Mnemonic ، که شامل مهندسی معکوس زیرساخت های فیشینگ بود ، منجر به کشف یک ابزار قدرتمند فیشینگ به نام “گربه جادویی” شد که ستون فقرات عملیات دارکولا است.
محققان همچنین به گروه تلگرام مرتبط با عملیات Darcula نفوذ کردند و از عکس های SIM FARMS ، مودم ها و شواهدی از سبک های زندگی اسراف که توسط کلاهبرداری ها تأمین می شود ، پرده برداشت.
از طریق کار OSINT و تجزیه و تحلیل DNS منفعل ، آنها ردپاهای دیجیتالی این عملیات را به یک فرد چینی و یک حساب توسعه دهنده GitHub از جمله موارد دیگر ردیابی کردند.
NRK ادعا می کند که این فرد 24 ساله از هنان چین است که با شرکتی مرتبط است که گمان می رود گربه جادویی ایجاد کرده است.
سخنگوی این شرکت به مطبوعات گفت که یوچنگ کارمند سابق است و هرگونه دخالت در کلاهبرداری را رد کرد و ادعا کرد که فقط “نرم افزار ایجاد وب سایت” را می فروشد.
NRK خاطرنشان می کند ، اگرچه این شرکت اذعان داشت که Magic Cat برای فیشینگ استفاده می شود و ادعا می کند که آنها آن را خاموش می کنند ، اما نسخه جدیدی منتشر شد.
در یک پست جداگانه ، NRK حدود 600 کلاهبردار جداگانه را با استفاده از Darcula برای سرقت اطلاعات کارت پرداخت از قربانیان در سطح جهان نشان می دهد ، با 884،000 کارت در سراسر جهان.
اپراتورها در گروه های تلگرام بسته ، که NRK بیش از یک سال از آن استفاده می کند ، سازماندهی می شوند و دریافتند که بیشتر آنها به زبان چینی ارتباط برقرار می کنند و SIM FARMS و تنظیمات سخت افزاری را برای ارسال پیام های متنی انبوه و پردازش کارت های دزدیده شده از طریق ترمینال ها اجرا می کنند.
https://www.youtube.com/watch؟v=ezxtoksdcd8
گزارش NRK اپراتورهایی را با حجم بسیار بالایی از ترافیک مخرب تسهیل شده توسط Darcula ، از جمله یک کاربر مستقر در تایلندی ، “X66/Kris” که به نظر می رسد در سلسله مراتب زیاد است ، برجسته می کند.
تمام اطلاعاتی که محققان و محققان جمع آوری کرده اند با مقامات قابل اجرا در اجرای قانون به اشتراک گذاشته شد.
براساس تجزیه و تحلیل اقدامات مخرب 14 میلیون ، 10 تکنیک برتر ATT & CK را در پشت 93 ٪ حملات و نحوه دفاع در برابر آنها کشف کنید.